



پژوهشگران شرکت بیتدیفندر (Bitdefender) یک کمپین بدافزاری کشف کردهاند که کاربران گوشیهای ارزانقیمت اندرویدی را هدف قرار داده و قبل از رسیدن به دست مصرفکننده روی دستگاه نصب میشود.
این کمپین بدافزاری جدید Midnight Mimosa نام دارد و گزارشها حاکی از آن هستند که این کمپین مستقیماً در فرمور (Firmware) برخی دستگاههای اندرویدی ارزانقیمت تعبیه شده است. خوشبختانه، این بدافزار گوشیهای ارزانقیمت اندرویدی برندهای معتبر را هدف قرار نداده است. بیتدیفندر میگوید این کارزار عمدتاً گوشیهای اندرویدی کمترشناختهشده را تحت تأثیر قرار میدهد؛ محصولاتی از برندهایی که احتمالاً نامشان را نشنیدهاید. از جمله این دستگاهها میتوان به S200 X از شرکت Doogee و KINGKONG X از شرکت Cubot اشاره کرد.
بدافزار Midnight Mimosa در گوشیهای ارزان قیمت و تقلبی اندرویدی یافت میشود
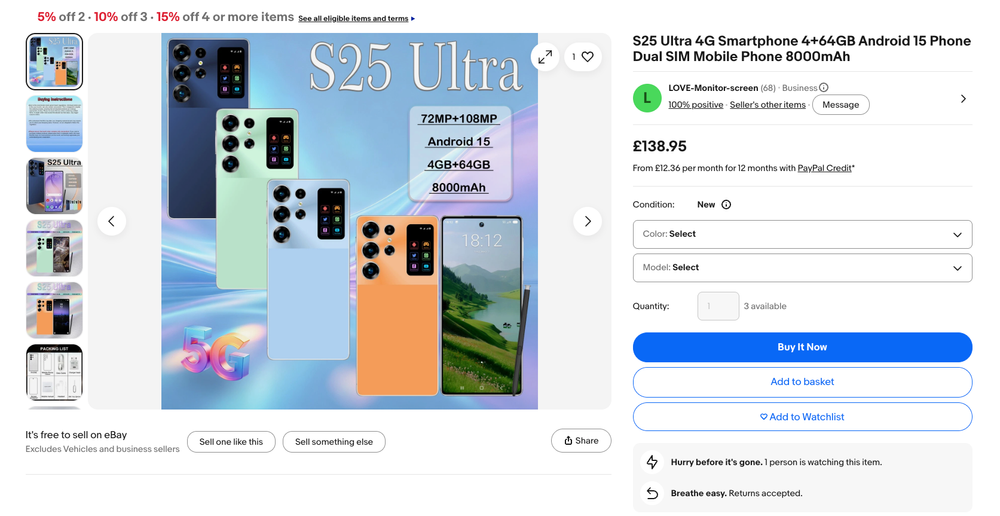
به احتمال زیاد این گوشیها محصولاتی با برند اختصاصی هستند که شرکتهای مذکور صرفاً نام تجاری خود را روی آنها قرار میدهند. طبق این گزارش، Midnight Mimosa در دستگاههای تقلبی دیگری نیز پیدا شده که با تقلید از گوشیهای پرچمدار و استفاده از نام مدلهایی مانند S26 اولترا، 17 پرو مکس به بازار عرضه شدهاند.
Midnight Mimosa با دسترسی در سطح سیستم اجرا میشود. این دسترسی به آن اجازه میدهد بدون اطلاع کاربر، اپلیکیشنهای جدید نصب کرده، برنامههای موجود را حذف کند، مجوزها را تغییر دهد و حتی کدهای جدید را از راه دور بارگذاری کند.
پنهان ماندن این بدافزار نسبتاً آسان است. گفته میشود Midnight Mimosa درست پیش از نصب فایلهای مخرب خود، فروشگاه گوگل پلی را غیرفعال میکند؛ اقدامی که احتمالاً برای جلوگیری از شناسایی توسط Play Protect انجام میشود. وقتی بدافزار تا این اندازه به سیستم نفوذ کرده باشد، تقریباً هیچ محدودیتی برای فعالیت آن باقی نمیماند.
به نظر میرسد هدف اصلی این کارزار کسب درآمد باشد. این بدافزار از دستگاههای آلوده برای نمایش تبلیغات پنهان و تقلب در کلیکها استفاده میکند و آنها را به گرههای پراکسی در یک باتنت بزرگتر تبدیل میکند؛ باتنتی که میتواند برای انجام حملات DDoS به کار گرفته شود.
گفته میشود این کمپین بدافزاری در هزاران دستگاه در بیش از ۱۵۰ کشور شناسایی شده است. بیشترین تمرکز دستگاههای آلوده در مکزیک، فرانسه و ایتالیا بوده و پس از آنها ایالات متحده، آلمان، برزیل و اسپانیا قرار داشتهاند.




برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.