



در دیجیاتو ثبتنام کنید
جهت بهرهمندی و دسترسی به امکانات ویژه و بخشهای مختلف در دیجیاتو عضو ویژه دیجیاتو شوید.
عضویت در دیجیاتوتازههای تکنولوژی

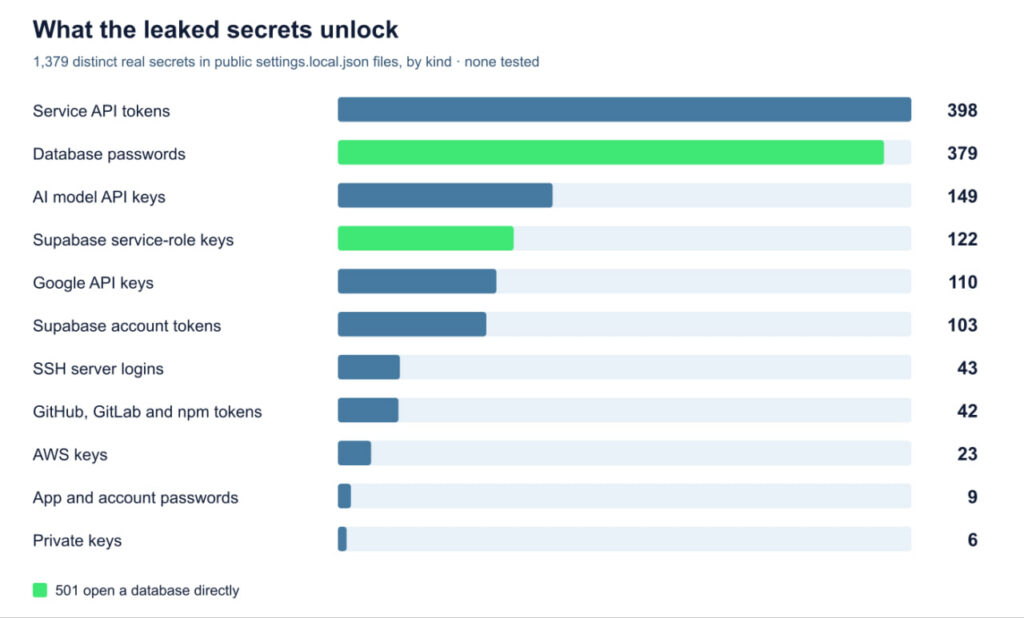
پژوهشگران حوزه امنیت هوش مصنوعی در شرکت Apiiro فاش کردهاند که ابزار Claude Code بهدلیل یک غفلت ساختاری در شیوه مدیریت فایلهای تنظیمات خود، اطلاعات محرمانه کاربران را در مخازن عمومی گیتهاب افشا میکند. بر اساس یافتههای این شرکت، فایلهای تنظیمات محلی این دستیار هوش مصنوعی که در مخازن گیتهاب قرار گرفتهاند، حاوی هزاران مورد از اطلاعات حساس از جمله رمزهای عبور پایگاه داده، توکنهای دسترسی به API و حتی اطلاعات ورود به بخش روت بودهاند.
ریشه این نشت اطلاعاتی به نحوه مدیریت تأییدیه کاربر برای اجرای خودکار دستورهای Shell مربوط است. طبق توضیح پژوهشگران، زمانی که کاربر برای تأیید اجرای یک دستور، گزینه «Yes, and don’t ask again» را انتخاب میکند، این تصمیم بهشکل یک قاعده در فایلی محلی تحت عنوان settings.local.json. درون پوشه claude. در سیستم کاربر ذخیره میشود. با اینکه این قاعده گاهی بهصورت یک الگو کدگذاری میشود، اما در بسیاری از مواقع خود دستور با تمام مشخصات و اطلاعات حساسی که در دل آن قرار دارد بهصورت مستقیم و دستنخورده در این فایل تنظیمات نوشته میشود.
این مسئله در شرایطی که فایل تنظیمات فقط روی سیستم کاربر باقی بماند خطری جدی ایجاد نمیکند. علاوهبراین، آنتروپیک در مستندات رسمی دستیار هوش مصنوعی خود ذکر کرده که این فایل به فهرست سراسری gitignore. توسعهدهنده اضافه میشود تا مانع انتشار عمومی آن شود؛ اما این تنظیم در سطح مخزن اعمال نمیشود و در صورت کپی شدن مخزن روی سیستمی دیگر یا تبدیل یک پوشه معمولی به مخزن، فایل محرمانه ممکن است بهطور ناخواسته بارگذاری شود. به گزارش محققان، این دستیار حتی در مواردی بدون مداخله کاربر، تغییرات فایل تنظیمات را در گیتهاب ثبت کرده است.
نشت هزاران داده محرمانه با ابزار Claude Code
کارشناسان امنیتی بیش از ۱۰۰ هزار مورد بارگذاری فایل تنظیمات محلی این ابزار را در مخازن عمومی گیتهاب شناسایی کردهاند. از این میان، حدود ۱۱۰۰ فایل متعلق به ۶۳ سازمان حاوی اطلاعات بسیار حساس بودهاند. نکته نگرانکننده این است که حتی در صورت حذف فایلها از مخزن اصلی، این اطلاعات میتوانند در فورکهای ساختهشده از پروژه باقی بمانند.
اگرچه این چالش امنیتی اکنون مورد توجه گسترده قرار گرفته، اما نخستین بار در آگوست سال ۲۰۲۵ گزارش خطای مربوط به آن ثبت شده بود. در آن گزارش و موارد مشابه قید شده بود که فایل مذکور گاهی به فهرست gitignore. اضافه نمیشود یا دستورها به فایل محافظتنشده دیگری منتقل میشوند؛ بااینحال تمامی این گزارشها پس از ۶۰ روز عدم فعالیت، بدون پیگیری بسته شدند.
«بوریس چرنی» از تیم توسعه Claude Code اعلام کرده که آنها درحال بررسی راههایی برای جلوگیری از وقوع این مشکل هستند و تأکید کرده که این فایلها اصولاً نباید در سیستم کنترل نسخه ثبت شوند. او استفاده از حالت Auto Mode و ابزارهای اسکن دادههای حساس را توصیه کرده است؛ هرچند پژوهشگران متوجه شدهاند که ۲۱۵ مورد از اطلاعات حساس افشاشده در این پرونده حتی توسط اسکنرهای محبوبی همچون gitleaks و TruffleHog نیز شناسایی نشده بودند.




برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.