


در دیجیاتو ثبتنام کنید
جهت بهرهمندی و دسترسی به امکانات ویژه و بخشهای مختلف در دیجیاتو عضو ویژه دیجیاتو شوید.
عضویت در دیجیاتوتازههای تکنولوژی


همزمان با فراگیر شدن استفاده از هوش مصنوعی در زندگی روزمره، هکرها نیز از این فناوری برای ارتقای حملات خود بهره میبرند. براساس گزارش جدید «گروه اطلاعات تهدید گوگل» (GTIG)، هکرها اکنون از مرحله وارد کردن دستورات دستی عبور کرده و به سمت استفاده از چارچوبهای تهاجمی چندایجنتی و خودمختار حرکت کردهاند تا فرایند کشف آسیبپذیریها و بهرهبرداری از آنها را بهصورت خودکار انجام دهند. این رویکرد به مهاجمان سایبری اجازه میدهد سرعت حملات خود را بهطور چشمگیری افزایش دهند.
پژوهشگران GTIG حتی پیشبینی کردهاند که در سه ماه آینده، هکرها قادر خواهند بود حملات سادهای را اجرا کنند که به حداقل تعامل انسانی نیاز دارند یا اصلاً نیازمند هیچگونه دخالت انسانی نیستند و عمدتاً متکی بر ایجنتهای هوش مصنوعی هستند.
در این گزارش همچنین اشاره شده که هکرها برای پیشبرد حملات خود، از ابزارهای متنباز و قانونی تست نفوذ مانند CyberStrikeAI و PentAGI سوءاستفاده میکنند. اخیراً نیز پلیس فدرال آمریکا درباره استفاده هکرها از پلتفرم تست نفوذ مبتنی بر هوش مصنوعی ARTEX برای انجام حملات خودکار علیه سازمانها در سراسر جهان هشدار داده بود.
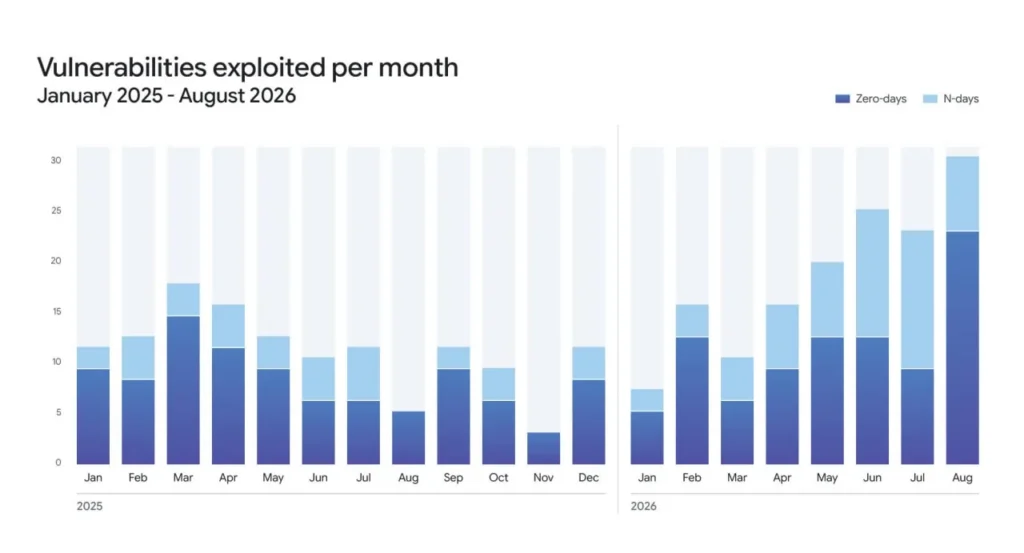
تیم اطلاعات تهدید گوگل در گزارش خود توضیح داده است:
«در سهماهه گذشته، GTIG برای نخستینبار عوامل تهدیدی را شناسایی کرد که از چارچوبهای مبتنی بر مدلهای زبانی بزرگ برای خودکارسازی کامل فرایند کشف آسیبپذیری و بهرهبرداری از آنها، بدون حضور انسان در چرخه تصمیمگیری، استفاده میکردند.»
پژوهشگران گوگل بهعنوان مثال به گروهی از هکرها اشاره کردهاند که با استفاده از یک سیستم چندایجنتی هوش مصنوعی موسوم به «exploit_agent»، حفرههای نرمافزاری وبسایتهای فرانسوی در حوزههای رسانه، سرگرمی و آموزش را بهسادگی شناسایی و از آنها بهرهبرداری میکردند.
این سیستم، بهروزرسانیهای نرمافزاری مربوط به اپلیکیشنهای وب محبوب را تحلیل میکند تا نشانههای آسیبپذیریهای امنیتی را پیدا کند و بهطور خودکار برای نفوذ از طریق آنها تلاش کند. به گفته گوگل، بهرهگیری از چنین چارچوبهایی زمان موردنیاز برای ارائه پچ و ایمنسازی سیستمها را بهشدت کاهش داده است؛ هرچند این سیستمها گاهی سرنخهای اشتباه و خطا نیز تولید میکنند.
تغییر روند حملات سایبری و لزوم دفاع مبتنی بر هوش مصنوعی
کارشناسان GTIG توضیح میدهند که استفاده هکرها از این ابزارهای هوش مصنوعی، روش حملات سایبری را تغییر داده و باعث شده نفوذها با «سرعت ماشین» انجام شوند. همچنین، اجرای خودکار و پشتسرهم مراحل پیچیده حمله، دامنه این عملیاتها را بسیار گستردهتر کرده است. هرچند روشهای اصلی هکرها (مثل استفاده از رمزهای عبور لورفته یا حمله به سیستمهای آپدیتنشده) تغییری نکرده، اما سرعت بالا و مقیاس وسیعی که عملکرد هوش مصنوعی فراهم کرده، دردسر و چالش جدیدی برای متخصصان امنیت محسوب میشود.
در بخش دیگری از این گزارش به راهکارهای مقابله و کاهش خطرات پرداخته شده و محققان گوگل بر اهمیت ارائه سریع پچهای امنیتی و کاهش تأخیر بین انتشار یک بهروزرسانی امنیتی و نصب آن تأکید کردهاند. گوگل میگوید با وجود این تغییر روند، کسبوکارها میتوانند با بهروز نگه داشتن همیشگی سیستمهای خود، وضعیت امنیتیشان را بهطور چشمگیری بهبود دهند.
در نهایت، با توجه به استفاده هکرها از هوش مصنوعی، گوگل به ضرورت بهره گرفتن از همین فناوری برای دفاع در برابر حملات نیز اشاره کرده است. این شرکت به ابزارهایی مانند Big Sleep (یک ایجنت هوش مصنوعی که بهطور فعال به دنبال آسیبپذیریهای نرمافزاری شناختهشده میگردد) و همچنین معماری Google AI Threat Defense اشاره میکند که با ترکیب مدلهای هوش مصنوعی، اولویتبندی ریسک و اصلاح خودکار، تهدیدها را با سرعت بیشتری بررسی کرده و به آنها پاسخ میدهد.




برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.