


ردپای هوش مصنوعی در حملات سایبری به بانکها؛ کره جنوبی نشست اضطراری برگزار کرد
ردپای استفاده از ایجنتهای هوش مصنوعی در این حملات دیده میشود.

نهادهای ناظر مالی کره جنوبی روز جمعه پس از موجی از نفوذهای سایبری به بانکها و مؤسسات مالی، نشست اضطراری با مدیران بانکها و سایر نهادهای مرتبط برگزار کردند. گفته میشود که ممکن است در یکی از این حملات از هوش مصنوعی استفاده شده باشد.
کمیسیون خدمات مالی کره جنوبی اعلام کرد با بانکها، شرکتهای اعتباری و نهادهای ناظر بر فعالیتهای بانکی گفتوگو کرده و از مؤسسات مالی خواسته است سامانههای خود را برای مقابله با دسترسی غیرمجاز بررسی کنند.
براساس گزارش رویترز، هانا بانک میگوید اطلاعات ۸۹ مشتری این بانک شامل نام، شماره شناسایی شخصی و شماره تلفن افشا شده است، اما اطلاعات مالی آنها در میان دادههای افشاشده نبوده است. زمان وقوع این نفوذ اعلام نشده است.
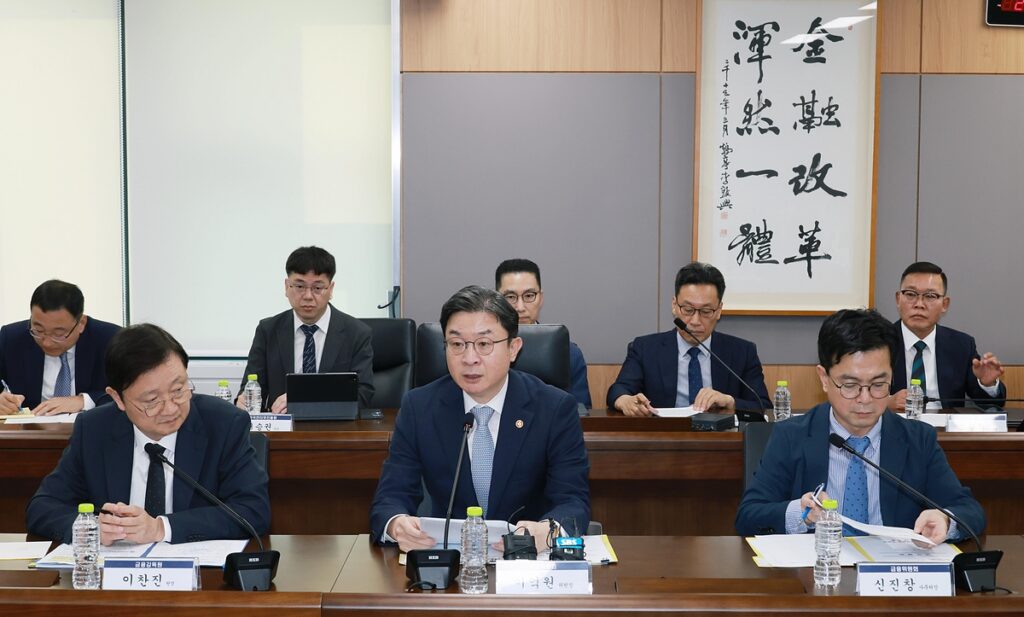
کمیسیون خدمات مالی همچنین اعلام کرد چند بانک تجاری از جمله شینهان و KB حملات سایبری به سامانههای خود را گزارش کردهاند و مقامات درحال بررسی این حوادث هستند. بانک Woori نیز از نفوذ به سامانههای خود خبر داده است؛ نفوذی که در جریان آن مهاجمان اطلاعات شخصی را سرقت کردهاند.
حملات سایبری متعدد به بانکهای کره جنوبی
در میان این حملات، احتمال استفاده از ابزارهای پیشرفته هوش مصنوعی در نفوذ به شینهان بانک توجه نهادهای امنیتی را جلب کرده است. یونهاپ به نقل از کارشناسان امنیت سایبری گزارش داد مهاجمان احتمالاً از ایجنتهای هوش مصنوعی پیشرفته برای شناسایی آسیبپذیریها و دسترسی غیرمجاز به سرویسی مورد استفاده استخدامکنندگان حوزه وام استفاده کردهاند.
شینهان بانک میگوید فردی خارج از سازمان بدون مجوز به برخی سرویسهای آن دسترسی پیدا کرده و اطلاعات مشتریان را به دست آورده است. این بانک با همکاری مقامات و کارشناسان امنیت سایبری خارج از مجموعه، درحال بررسی علت، دامنه و پیامدهای احتمالی این حادثه است.
سازمان نظارت مالی کره جنوبی (FSS) نیز بازرسی اضطراری از محل را در شینهان بانک آغاز کرده تا ماهیت و گستره نفوذ را مشخص کند.
مدیر شرکت امنیت سایبری جنیانس گفت چندین حمله اخیر در کره جنوبی از ابزارهای هوش مصنوعی استفاده کردهاند که در ابتدا برای اهداف دفاعی توسعه یافته و به اشتراک گذاشته شده بودند. به گفته او، همین ابزارها هنگام استفاده در حملات سایبری میتوانند به «شمشیری دولبه» تبدیل شوند و انجام جرایم را تسهیل کنند.
کمیسیون خدمات مالی کره جنوبی اعلام کرد نشست دیگری با بانکها را برای چند روز آینده برنامهریزی کرده است.




برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.