


اگر نورالینک هک شود چه اتفاقی میافتد؟ ۵ سناریو برای حمله به تراشه مغزی ایلان ماسک
در دنیای امنیت سایبری هر دستگاهی که داده ارسال میکند، قابلیت هک شدن دارد. حالا فکر کنید تراشه زیر جمجمه شما به خطر بیفتد.

در دیجیاتو ثبتنام کنید
جهت بهرهمندی و دسترسی به امکانات ویژه و بخشهای مختلف در دیجیاتو عضو ویژه دیجیاتو شوید.
عضویت در دیجیاتوویدئوی مرتبط

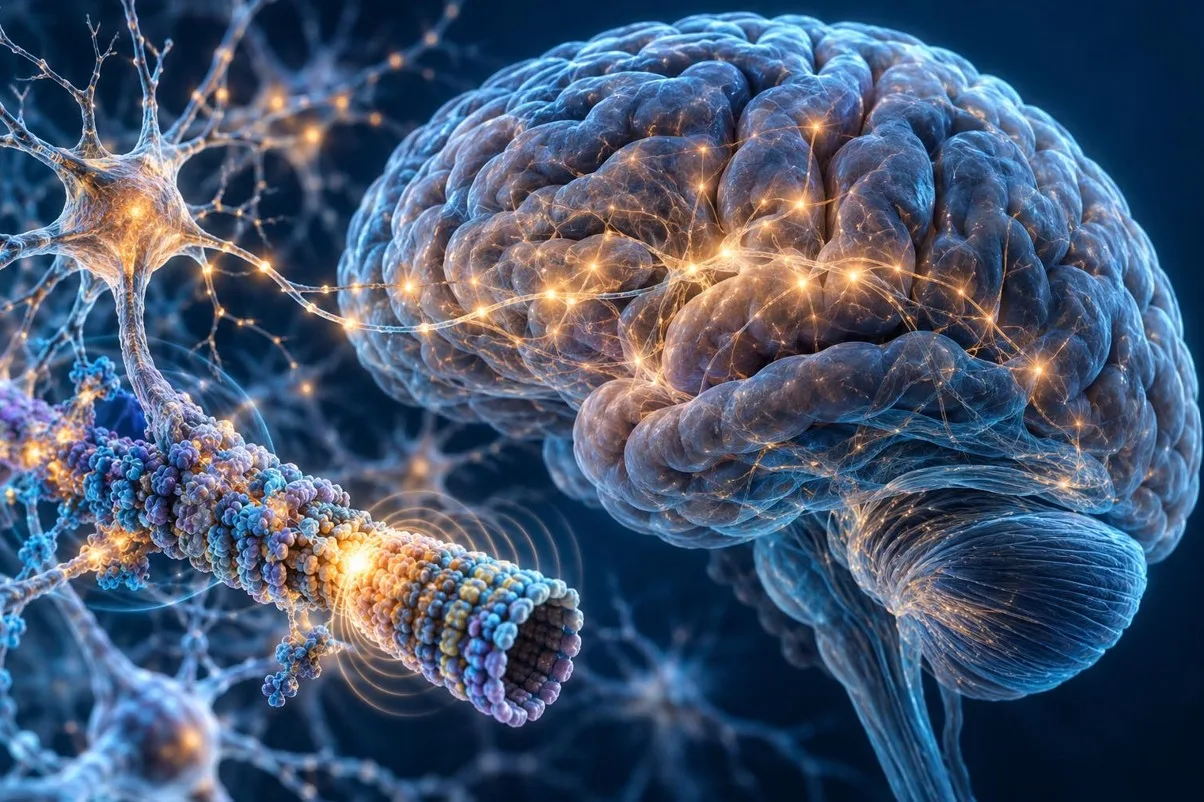
ایلان ماسک استاد ساختن تصویرهای پر زرقوبرق از آینده است؛ تراشهای ظریفتر از تار مو که معلولیت را درمان میکند و انسان را به موجودی سایبورگ پیوند میزند. اما در دنیای فناوری هر ابزاری که داده ارسال میکند، قابلیت دستکاری شدن دارد. در این صورت آیا با نصب این تراشه ممکن است مغز انسان ویروسی شود، هکرها کنترل فرد را به دست بگیرند یا به صندوقچه افکارش دستبرد بزنند؟
رویای کنترل رایانهها با ذهن؛ وقتی تخیل به تراشه تبدیل میشود
بشر قرنهاست برای برقراری ارتباط با جهان پیرامونش به دست و زبانش تکیه کرده است. اگر دست نتواند حرکت کند یا صدا از حنجره بیرون نیاید، جهان پیرامون به بنبستی نفوذناپذیر تبدیل میشود. دانشمندان تلاش کردهاند این بنبست را با یک پل الکترونیکی بشکنند؛ پلی که به آن «رابط مغز و رایانه» یا به BCI میگویند. این فناوری به دو دسته اصلی تقسیم میشود:
- روشهای تهاجمی: مثل همان تراشهی نورالینک که نیازمند جراحی است و مستقیم درون بافت مغز مینشیند.
- روشهای غیرتهاجمی: ابزارهایی که بدون جراحی روی پوست سر قرار میگیرند و از بیرون، امواج مغزی را پایش یا تحریک میکنند.
بین نامهای فعال در این زمینه شرکت «نورالینک» متعلق به ایلان ماسک بیش از همه توجه رسانهها و کاربران را به خود جلب کرده. نورالینک در آخرین گزارش خود نشان داد که بیماران دریافتکننده این تراشه توانسته تنها با تکیه بر فعالیت عصبی مغز خود، ویلچر را هدایت کنند. «متا» هم چندی پیش بودجهی پروژهای را تأمین کرد که جملات ذهنی افراد را با دقتی حدود ۸۰ درصد رمزگشایی میکند.
هدبندهایی مثل Mendi یا Muse هم کارکرد نسبتاً مشابهی دارند و با فناوریهای fNIRS و EEG و ارائه بازخورد عصبی فوری (Neurofeedback)، به مغز یاد میدهند چطور روی یک موضوع تمرکز کند یا از استرس فاصله بگیرد.
در نگاه نخست این پدیدهها شباهت عجیبی به معجزه دارند؛ اما زیر این لایه فریبنده چیز جادویی وجود ندارد. ما صرفاً با یک مدار الکترونیکی، بستهای از رشتههای فوقباریک و نرمافزاری برای پردازش سیگنال روبهرو هستیم.
هر دستگاهی که سیگنالی ارسال میکند، کدی را به اجرا درمیآورد و به یک شبکه یا دستگاه دیگر متصل میشود، از نظر اصول امنیتی یک «پایانه دیجیتال» است. وقتی این پایانه درون جمجمه انسان کار گذاشته میشود، حساسیت ماجرا به بالاترین حد میرسد.
بااینحال پرسش کلیدی این نیست که آیا هکر میتواند از راه دور اراده فرد را به زنجیر بکشد یا افکارش را کنترل کند؛ پرسش مهمتر این است که رخنه به این سیستمها در دنیای واقعی چه پیامدهایی دارد و مهاجمان از چه راهی میتوانند چنین سامانهای را مختل کنند؟
نورالینک چقدر در برابر حملات مقاوم است؟
برای درک خطرات امنیتی، ابتدا باید بدانیم قطعات این پازل چگونه کنار هم چیده شدهاند. تراشه N1 نورالینک شامل ۱۰۲۴ الکترود است که روی ۶۴ رشته منعطف بسیار ظریف توزیع شدهاند. این رشتهها با دقتی میکرومتری توسط یک ربات جراح درون بافت قشر حرکتی مغز قرار میگیرند. وظیفه الکترودها خواندن تکانههای الکتریکی بسیار کوچکی است که نورونها هنگام تصمیمگیری برای حرکت تولید میکنند.
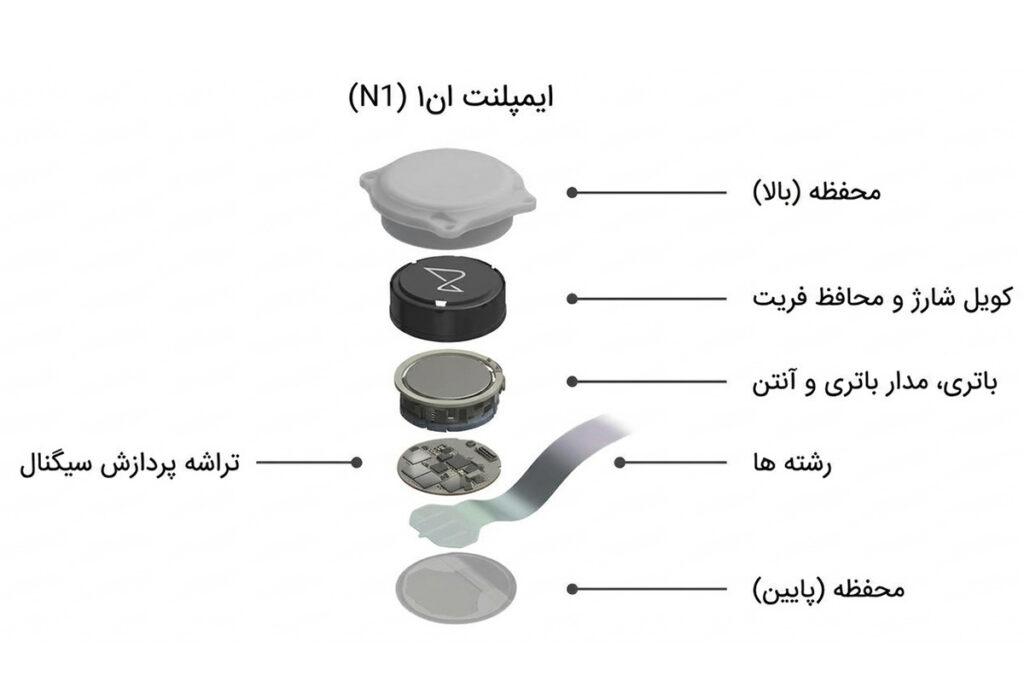
شرکت سازنده بر توانایی تراشه برای تحمل شرایط فیزیولوژیک بدن تاکید کرده اما برخی موارد بسیار مهم هنوز تأیید نشدهاند:
- استاندارد و الگوریتم دقیق رمزگذاری ارتباط بیسیم ایمپلنت؛
- روش احراز هویت ایمپلنت و دستگاه متصل؛
- وجود Secure Boot یا سازوکار مشخص تأیید اصالت میانافزار؛
- قابلیت تشخیص نفوذ یا شناسایی فرمانهای مخرب؛
- نتایج انتشاریافته از آزمون نفوذ مستقل روی ایمپلنت N1.
جدای از اینکه خود تراشه چقدر در برابر حملات سایبری ایمن است؛ فرآیند ارتباط مغز با کامپیوتر در نورالینک شامل چهار بخش است:
۱. ایمپلنت: بخش سختافزاری که زیر پوست سر و استخوان جمجمه قرار دارد و وظیفه ثبت و پردازش اولیه سیگنالهای زیستی را بر عهده دارد.
۲. ارتباط بیسیم: سیگنالهای ثبتشده به شکل دادههای دیجیتال و سوار بر امواج رادیویی (شبیه به پروتکلهای بلوتوث پیشرفته) به دستگاه بیرونی فرستاده میشوند.
۳. نرمافزار رمزگشایی و هوش مصنوعی: برنامهای که روی رایانه یا گوشی هوشمند کاربر نصب شده، الگوهای پیچیده الکتریکی مغز را به دستورهای قابل فهم برای کامپیوتر (مثلاً حرکت نشانگر ماوس) ترجمه میکند.
۴. دستگاه یا نرمافزار مقصد: همان کامپیوتر، تبلت یا نرمافزاری که در نهایت دستور رمزگشاییشده را اجرا میکند.
با تفکیک زنجیره متوجه میشویم که امنیت رابط مغز و رایانه فقط به تراشه درون سر محدود نمیشود. هکر برای نفوذ میتواند به هر یک از حلقههای این زنجیره حمله کند. نفوذ به لپتاپی که نرمافزار رمزگشا روی آن نصب است، بسیار سادهتر از ارسال امواج ناشناخته به سمت جمجمه است.
۵ راه برای حمله به رابطهای مغز و رایانه
بر خلاف باور عمومی که خطر هک را در قالب سناریوهای ترسناک هالیوودی میبیند، پژوهشهای حوزه امنیت نشان میدهند تهدیدها ماهیتی فنی، ملموس و قابل دستهبندی دارند.
۱. تزریق سیگنالهای ساختگی (Signal Injection)
یکی از جالبترین و در عین حال خطرناکترین روشهای حمله، دستکاری فیزیکی سیگنال ارسالی به دستگاه است. سال ۲۰۲۳ پژوهشگران دانشگاه MIT نشان دادند که با استفاده از امواج رادیویی خاص میشود سیگنالهای ساختگی تولید کرد که دستگاههای خوانش مغز (مثل هدستهای EEG) آنها را با فعالیت واقعی مغز اشتباه بگیرند.
فرض کنید شما در حال کنترل کیبورد مجازی با ذهنتان هستید و میخواهید سلام را تایپ کنید. یک هکر که در نزدیکی شماست، با ارسال امواج رادیویی مزاحم، دستگاه را فریب میدهد تا فکر کند شما کلمهای دیگر انتخاب کردهاید.
البته این آزمایشها روی هدستهایی انجام شده که بیرون جمجمه قرار میگیرند. معماری تراشه نورالینک که زیر پوست سر و روی بافت مغز کاشته میشود، متفاوت است و نفوذ به آن از این طریق دشوارتر خواهد بود.
بااینحال پژوهش یک اصل مهم را در امنیت سایبری یادآوری میکند: سیستم رابط مغز و رایانه (BCI) باید الگوهای بیولوژیک را از پارازیت هکرها تشخیص دهد.
۲. فریب هوش مصنوعی مترجم سیگنال
سیگنالهای خام مغزی چیزی جز نمودارهای پر از نوسان نیستند. هیچ کلمهای تحت عنوان «کلیک کن» در مغز ثبت نمیشود؛ بلکه هوش مصنوعی یاد میگیرد که فلان الگوی شلیک نورونی به معنای تصمیم برای کلیک است. مدلهای یادگیری ماشین این وظیفه سنگین را بر دوش دارند.
اگر نفوذگر به روند آموزش این مدلها دسترسی پیدا کند یا دادههای تمرینی آن را دستکاری کند (پدیدهای که به آن مسمومسازی دادهها یا Data Poisoning میگویند)، سیستم دچار کژتابی رفتاری میشود.
۳. حمله با بدافزارهای کلاسیک به دستگاههای متصل
نورالینک یا هر تراشه مغزی دیگری در نهایت به کامپیوتر یا گوشی هوشمند نیاز دارد تا ترجمه سیگنالها روی آن اجرا شود. اگر آن دستگاه به تروجان، باجافزار یا بدافزار آلوده شود، مهاجم بدون نیاز به دستکاری تراشه مغزی، کنترل کامل خروجیها را به دست میگیرد.
یک بدافزار معمولی میتواند دسترسی نرمافزار BCI به سیستمعامل را قطع کند، پیامها و اطلاعات کاربری را به سرقت ببرد یا برنامههای مورد نیاز کاربر را از کار بیندازد.
البته این موضوع به معنی آلوده شدن خودکار ایمپلنت مغزی از طریق بدافزار روی لپتاپ نیست؛ مهاجم برای رسیدن به لایههای داخلی ایمپلنت نیازمند عبور از لایههای امنیتی سختافزاری و پروتکلهای ارتباطی دستگاه خواهد بود.
۴. شنود و رهگیری ارتباطات بیسیم
اتصال بیسیم استفاده از تراشههای مغزی را بسیار راحت و کاربرپسند کرده است. دیگر نیازی نیست فرد سیم و کابل به سر خود متصل کند. اما هر جا که ارتباط بیسیم باشد، خطر استراق سمع و حملات «مرد میانی» (Man-in-the-Middle) هم هست.
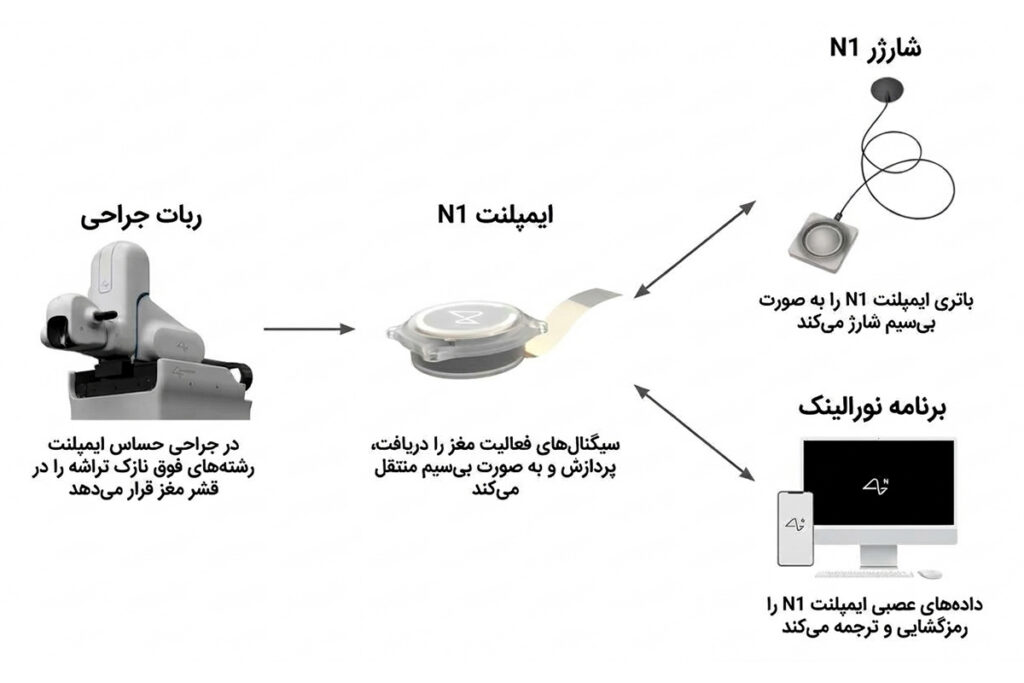
در نورالینک تراشه N1 دادهها را به صورت بیسیم مخابره میکند. اگر این ارتباط به درستی رمزنگاری نشده باشد، هکری در مجاورت کاربر میتواند دادهها را در هوا بقاپد. البته فقط شنود نیست؛ هکر ممکن است سعی کند خود را به عنوان یک دستگاه مجاز جا زده و با تراشه مغزی ارتباط برقرار کند.
هرچند نورالینک پتنتهایی برای ایمنسازی ارتباط ثبت کرده، اما تا زمانی که جزئیات فنی و استانداردهای رمزنگاری آن توسط متخصصان مستقل بررسی نشود، نمیتوان از امنیت کامل آن مطمئن بود.
۵. سرقت دادههای عصبی و قطع سرویس
گاهی خود دادهها ارزشمندترین غنیمت هستند. درست است که این دادهها نمیتوانند افکار پنهان یا رازهای مگوی کاربر را فاش کنند، اما الگوهای حرکتی، تلاشها برای برقراری ارتباط و حتی وضعیت سلامت عصبی را نشان دهند. هکرها میتوانند این دادههای ارزشمند را سرقت کرده و برای ساختن پروفایلهای دقیق از افراد یا حتی باجگیری استفاده کنند. برخلاف رمز عبور لو رفته که بهسادگی قابل تعویض است، الگوهای عصبی مغز را نمیتوان جایگزین کرد.
از سوی دیگر حمله میتواند از نوع «منع سرویس» (DoS) باشد. اگر هکر ارتباط نرمافزاری تراشه را دچار اختلال یا بار اضافه کند، سیستم از کار میافتد. برای یک فرد سالم خاموش شدن ماوس شاید چند دقیقه کلافگی به همراه داشته باشد؛ اما برای فرد مبتلا به فلج اندامها که تمام ارتباطش با دنیای بیرون به این رابط وابسته است، محرومسازی از خدمت به معنی قطع ناگهانی ارتباط با جهان پیرامون و اطرافیانش خواهد بود.
آیا هک شدن تراشه میتواند به کسی آسیب فیزیکی برساند؟
این سؤالی است که ذهن خیلیها را به خود مشغول میکند. پاسخ کوتاه این است: با تکنولوژی فعلی نورالینک خیر. نسخه فعلی نورالینک قابلیت نوشتن یا ارسال پالس الکتریکی به بافت مغز را ندارد تا خاطرهای بسازد یا دستوری به عضلات بدهد. بنابراین هکر نمیتواند با دستکاری دستگاه، به مغز شوک وارد کند، احساسات را تغییر داده یا فرد را وادار به انجام کاری کند.
در آینده ماجرا میتواند متفاوت باشد. اگر نسل بعدی تراشهها برای درمان بیماریهایی مثل پارکینسون یا افسردگی شدید، پالسهای الکتریکی به مغز بفرستند (مثل دستگاههای تحریک عمقی مغز یا DBS که همین حالا وجود دارند)، آنوقت داستان به کلی عوض میشود.
محققان نشان دادهاند اگر مهاجم بتواند سیگنالهای عصبی رمزگشاییشده یا فرمانهای کنترلی رابط مغزی را تغییر دهد، ممکن است اندام مصنوعی حرکت ناخواستهای انجام دهد یا دستگاهی که به بیمار در کنترل حرکت کمک میکند، عملکرد نادرستی داشته باشد. چنین حملهای در رابطهای متصل به سیستم حرکتی میتواند خطر آسیب جسمی را به همراه داشته باشد.
| ویژگی | سامانههای خوانشگر | سامانههای مبتنی بر تحریک الکتریکی |
| کارکرد اصلی | صرفاً ثبت و دریافت امواج الکتریکی تولیدشده توسط مغز | ارسال جریان الکتریکی به بافت عصبی برای اثرگذاری بر آن |
| جهت جریان داده | از مغز به سمت رایانه (یکطرفه) | از دستگاه به سمت بافت مغز یا عصب |
| پتانسیل خطر سایبری | خطای عملکردی، سرقت داده، اختلال در تایپ و ناوبری | احتمال تحریک نابهجا، ایجاد حس درد، سردرد یا انقباض ناخواسته |
| وضعیت فعلی در نورالینک | در مرحله آزمایشهای بالینی فعال (برای حرکت نشانگر) | در دست توسعه و تحقیق برای آینده (مانند بازگرداندن بینایی) |
مشکل صرفا به هک و نفوذ سایبری محدود نمیشود. در واقع ما هنوز بهطور کامل نمیدانیم تحریک مداوم و دستکاری امواج مغزی در بلندمدت چه تأثیری روی مسیرهای عصبی میگذارد. این احتمال وجود دارد که مغز به این محرکهای خارجی وابسته شده و کارکرد طبیعی و خودکار خود را از دست بدهد.
راهکارهای دفاعی برای ایمنسازی رابطهای عصبی
در دنیای فناوری چیزی به نام سیستم غیرقابل هک نداریم؛ اما سازندگان میتوانند کار را برای هکرها آنقدر سخت و پرهزینه کنند که عملا کسی سراغ آن نرود. برای ایمنسازی تراشههای مغزی، چند اقدام اساسی و حیاتی وجود دارد:
- رمزنگاری و تأیید هویت: دادههایی که از مغز به دستگاه میروند باید به پیچیدهترین شکل رمزنگاری شوند. نرمافزارها نباید به هر دستگاه بلوتوثی که در اطرافشان است اعتماد کنند.
- محدودسازی دسترسیها: نرمافزار ترجمه سیگنال نباید کدهای پایه تراشه را تغییر دهد. هرگونه آپدیت نرمافزاری باید از هفتخوان بررسیهای امنیتی رد شود و تأییدیه دیجیتال داشته باشد.
- پایش مداوم هوش مصنوعی: توسعهدهندگان باید مدلهای یادگیری ماشین را با بدترین و عجیبترین دادههای ممکن بمباران کنند تا واکنش سیستم را در مواقع بحرانی ببینند. هوش مصنوعی نباید هر نویز ناشناختهای را به یک فرمان قطعی تبدیل کند.
- بهروزرسانی امن: هرگونه بسته نرمافزاری جدید برای دستگاه، باید دارای امضای دیجیتال معتبر و غیرقابل جعل باشد تا خطر نصب بدافزار به صفر برسد.
- پلن جایگزین: کاربر همواره باید راهی فیزیکی و مستقل برای خاموش کردن ماژول ارتباطی یا بازگرداندن سیستم به حالت امن (حتی در حد پلک زدن) در اختیار داشته باشد. اگر دستگاه متوجه رفتار مشکوکی شد، باید فوری ارتباط را قطع کند، به تیم پزشکی هشدار داده و کاربر را در جریان بگذارد.
در آخر؛ تهدید اصلی تسخیر ذهن نیست
ترسناکترین تصویر از هک شدن تراشه مغزی، غریبهای است که کنترل افکار و رفتار یک انسان را به دست میگیرد. اما شواهد و اطلاعات فعلی چنین سناریویی را تأیید نمیکنند. خطر واقعی و ملموستر سرقت دادههای خصوصی، اختلال در عملکرد نرمافزار، ویروسی شدن دستگاه متصل به تراشه و از کار افتادن سیستمی است که یک انسان برای گذران ابتداییترین امور زندگیاش به آن تکیه کرده است.
برای افراد درگیر با معلولیتهای حرکتی شدید، رابط مغزی یک معجزه تکنولوژیک محسوب میشود که استقلال از دست رفتهشان را به آنها برمیگرداند. به همین خاطر باید همانقدر که از نظر پزشکی قابل اعتمادند، از نظر امنیتی هم نفوذناپذیر باشند.






برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.