


توهم نامرئی بودن در عصر دیجیتال: آیا تلفنهای خاموش همچنان ما را ردیابی و شنود میکنند؟
آیا تلفنهای هوشمند پس از خاموش شدن همچنان موقعیت ما را ردیابی و صدای ما را شنود میکنند؟ بررسی بدافزارها، مثلثسازی مخابراتی و راهکارهای مقابله

در دیجیاتو ثبتنام کنید
جهت بهرهمندی و دسترسی به امکانات ویژه و بخشهای مختلف در دیجیاتو عضو ویژه دیجیاتو شوید.
عضویت در دیجیاتوویدئوی مرتبط

در شرایطی که سایه تنشهای امنیتی و درگیریهای نظامی بر سر جامعه سنگینی میکند، فضای روانی شهروندان دستخوش تغییرات بنیادینی میشود. در چنین اتمسفر ملتهبی، هر ابزار روزمرهای میتواند به یک تهدید بالقوه تبدیل شود و تلفنهای هوشمند، به عنوان نزدیکترین همراهان دیجیتال ما، در کانون این بیاعتمادی قرار میگیرند. در فضایی که مرز میان واقعیتهای تکنولوژیک و افسانههای شهری کمرنگ شده است، ترس از شنود و ردیابی به یک پارانویای جمعی تبدیل میشود.
فهرست مطالب
جنگهای مدرن تنها در خطوط مقدم و با تسلیحات سنگین در جریان نیستند؛ بخش عمدهای از نبردهای امروز، جنگ اطلاعاتی و سایبری است که در سکوت کامل و در پسزمینه کدهای صفر و یک رخ میدهد. دستگاههای اطلاعاتی و ارتشهای جهان میلیاردها دلار برای توسعه بدافزارهایی هزینه میکنند که بتوانند از طریق تلفنهای همراه، به خصوصیترین لایههای زندگی اهداف خود نفوذ کنند. در این میان، شهروندان عادی نیازمند درک دقیقی از نحوه عملکرد این تکنولوژیها هستند تا بتوانند امنیت عملیاتی و روانی خود را حفظ کنند.
اما علم در برابر این شایعات چه میگوید؟ آیا خاموش کردن تلفن همراه با دکمه پاور، واقعاً به معنای قطع کامل ارتباط دستگاه با جهان پیرامون است؟ در این مقاله با تکیه بر اصول دقیق مهندسی مخابرات و امنیت سایبری، به بررسی مکانیسمهای ردیابی و شنود پرداخته و راهکارهای علمی مقابله با آنها را در شرایط بحرانی بررسی خواهیم کرد.
کالبدشکافی تلفن خاموش: تفاوت خاموشی نرمافزاری با قطع جریان برق
برای پاسخ به این سوال که آیا تلفن خاموش ردیابی میشود یا خیر، ابتدا باید تعریف مهندسی «خاموش بودن» را اصلاح کنیم. در تلفنهای همراه قدیمی، زمانی که دستگاه خاموش میشد یا باتری آن خارج میگردید، جریان الکتریکی به طور کامل از مدارها قطع میشد (اصطلاحاً حالت Zero Power). در این حالت، دستگاه به یک تکه پلاستیک و فلز بیجان تبدیل میشد و از نظر فیزیکی، امکان هیچگونه ارسال یا دریافت سیگنالی وجود نداشت. اما در تلفنهای هوشمند امروزی که باتری آنها پلمپ شده است، فشردن دکمه پاور و انتخاب گزینه Shut Down، صرفاً یک دستور نرمافزاری به سیستمعامل (اندروید یا iOS) برای توقف پردازشهای اصلی است.
در گوشیهای مدرن، تراشههای ارتباطی مستقلی به نام Baseband Processor وجود دارند که مدیریت ارتباط با دکلهای مخابراتی را بر عهده دارند. همچنین، در دستگاههای جدید، حتی پس از خاموش شدن ظاهری گوشی، تراشههای بلوتوث کممصرف (BLE) و باند فوقعریض (UWB) همچنان از ذخیره پنهان باتری تغذیه کرده و فعال میمانند. این تکنولوژی که با نامهایی چون Find My Network شناخته میشود، برای کمک به پیدا کردن گوشیهای سرقتشده طراحی شده است، اما از نظر فنی به این معناست که دستگاه شما حتی در حالت خاموش نیز در حال ارسال پالسهای (Ping) ضعیف به محیط اطراف است تا توسط گوشیهای دیگر شناسایی شود.
بنابراین، از دیدگاه علمی، خاموش کردن گوشی از طریق منوی نرمافزاری، ارتباط دستگاه را به طور ۱۰۰ درصدی با محیط قطع نمیکند. با این حال، باید توجه داشت که این سیگنالهای کممصرف، قدرت کافی برای اتصال به دکلهای مخابراتی از فواصل دور را ندارند و ردیابی آنها نیازمند حضور فیزیکی گیرندههای بلوتوثی در شعاع چند متری دستگاه است، مگر آنکه پای بدافزارهای پیشرفته در میان باشد.
مثلثسازی مخابراتی: لوکیشن شما چگونه بدون اینترنت محاسبه میشود؟
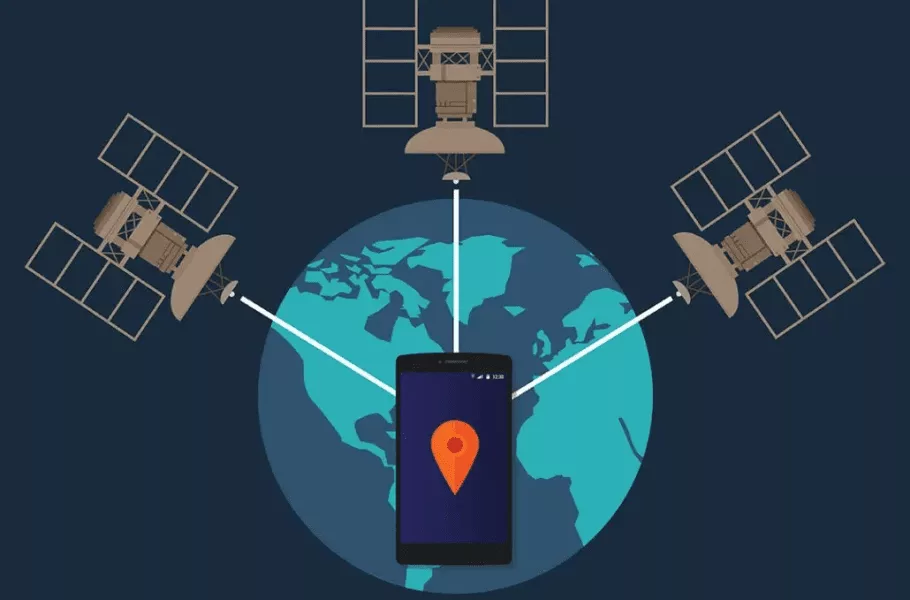
بسیاری از کاربران تصور میکنند با خاموش کردن سیستم موقعیتیاب ماهوارهای (GPS) یا قطع اینترنت دیتا، دیگر امکان ردیابی موقعیت مکانی (Location) آنها وجود ندارد. این یک خطای شناختی خطرناک در زمان بحران است. شبکه تلفن همراه بر اساس سلولهای مخابراتی (Cell Towers) طراحی شده است. گوشی شما برای اینکه آماده دریافت تماس باشد، به طور مداوم و خودکار با نزدیکترین و قویترین دکلهای مخابراتی ارتباط برقرار میکند. اپراتور شبکه در هر لحظه میداند که سیمکارت شما در محدوده پوشش کدام دکل قرار دارد.
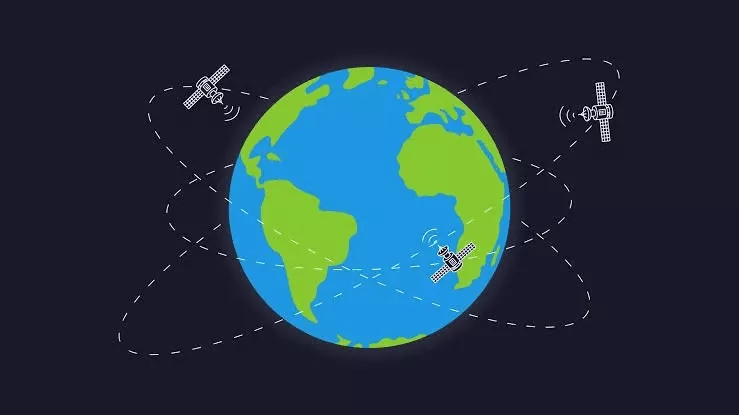
ردیابی دقیقتر از طریق روشی به نام «مثلثسازی» (Triangulation) انجام میپذیرد. زمانی که گوشی شما همزمان در شعاع دید حداقل ۳ دکل مخابراتی مختلف قرار داشته باشد، اپراتور میتواند با اندازهگیری زمان رفت و برگشت سیگنال میان گوشی و هر دکل، فاصله دقیق را محاسبه کند. اگر سرعت امواج رادیویی را معادل سرعت نور یعنی c=۳×۱۰۸ متر بر ثانیه در نظر بگیریم و زمان سفر سیگنال t باشد، فاصله با معادله ساده d=c×t به دست میآید. تقاطع این سه فاصله روی نقشه، موقعیت مکانی کاربر را با خطای چند متر مشخص میکند.
این نوع ردیابی، کاملاً مستقل از اینترنت و GPS است و مستقیماً توسط زیرساختهای شبکه مخابراتی انجام میشود. در صورت خاموش بودن واقعی گوشی (قطع ارتباط با دکل)، آخرین موقعیت ثبتشده در شبکه (Last Known Location) تا پیش از خاموشی در سرورهای اپراتور باقی میماند. با روشن شدن مجدد دستگاه، لوکیشن جدید بلافاصله ثبت شده و مسیر حرکت فرد قابل بازسازی خواهد بود.
بدافزارهای جاسوسی و تکنیک «خاموشی جعلی» (Fake Power-Off)
تهدید اصلی در جنگهای اطلاعاتی و جاسوسیهای هدفمند، ردیابیهای عادی مخابراتی نیست، بلکه نفوذ بدافزارهای سطح بالا (مانند پگاسوس) به هسته سیستمعامل است. در سالهای اخیر، محققان امنیت سایبری پرده از تکنیکی برداشتند که به آن «خاموشی جعلی» (NoReboot) گفته میشود. این بدافزارها که معمولاً بدون نیاز به کلیک کاربر (Zero-Click) وارد گوشی میشوند، کنترل کامل فرآیند خاموش شدن دستگاه را به دست میگیرند.
زمانی که کاربر هدف دکمه پاور را فشار میدهد تا گوشی را خاموش کند، بدافزار به جای قطع سیستم، صرفاً یک انیمیشن خاموش شدن را روی صفحه نمایش پخش میکند، صفحه نمایش را کاملاً سیاه کرده و هپتیک (لرزشگر) دستگاه را غیرفعال میسازد.
این تکنیک نشان میدهد که در سطح تهدیدات بالای امنیتی، تکیه بر خاموش کردن نرمافزاری دستگاه به هیچ وجه تضمینکننده امنیت نیست. بدافزارهای مدرن به گونهای طراحی شدهاند که با ایجاد توهم کنترل در کاربر هدف، ارزشمندترین اطلاعات را درست در لحظاتی جمعآوری کنند که فرد احساس امنیت و انزوا میکند.
افسانهها و واقعیتهای شنود: آیا کسی به مکالمات ما گوش میدهد؟
در اتمسفر روانی زمان جنگ، یکی از رایجترین ترسها این است که «میکروفون گوشی همیشه روشن است و کسی در حال گوش دادن به ماست». از نظر علمی و زیرساختی، شنود زنده و انسانی صدای میلیونها کاربر برای هیچ دولتی یا سازمان اطلاعاتی امکانپذیر نیست، زیرا نیازمند نیروی انسانی بینهایت و پهنای باند پردازشی غیرقابل تصوری است. آنچه در واقعیت رخ میدهد، «شنود انبوه مبتنی بر کلیدواژه» است، اما نه در حالت خاموش یا آفلاین.
در شبکههای مخابراتی، مکالمات تلفنی (تماسهای عادی) در صورتی که رمزنگاری مبدأ تا مقصد (End-to-End Encryption) نداشته باشند، در سوییچهای مخابراتی قابل شنود و ضبط هستند. سیستمهای هوش مصنوعی میتوانند این مکالمات ضبط شده را به متن تبدیل کرده و در صورت وجود کلیدواژههای حساس امنیتی یا نظامی، آنها را برای بررسی بیشتر توسط تحلیلگران انسانی نشانهگذاری (Flag) کنند.
اما آیا میکروفون در حالت استندبای صدای محیط را میشنود؟ دستیارهای صوتی مانند Siri و Google Assistant به صورت لوکال (روی خود دستگاه) منتظر شنیدن کلمه بیدارباش هستند، اما صدای محیط را به سرور ارسال نمیکنند. خطر شنود صدای محیط (Ambient Listening) تنها زمانی محقق میشود که گوشی شما توسط بدافزارها آلوده شده باشد. در این حالت، دستگاه بدون هیچ علامتی روشن شده، میکروفون را فعال میکند و فشردهسازی صدا را با استفاده از پروتکلهای پنهان، از طریق اینترنت دیتا برای سازمان جاسوسی مهاجم ارسال مینماید.
راهکارهای مقابله: از حالت پرواز تا قفس فارادی
با توجه به واقعیتهای علمی ذکر شده، چگونه میتوان در شرایط پرخطر از ردیابی و شنود در امان ماند؟ اولین اشتباه رایج، اعتماد به حالت پرواز (Airplane Mode) است. روشن کردن این حالت تنها ارسال سیگنال از سوی گوشی را متوقف میکند، اما گیرندههای دستگاه (مانند GPS) همچنان میتوانند فعال باشند و لوکیشن را در حافظه ذخیره کنند تا به محض اتصال مجدد به شبکه، آن را مخابره نمایند. علاوه بر این، در صورت آلوده بودن گوشی به بدافزارهای پیشرفته، حالت پرواز نیز میتواند توسط بدافزار شبیهسازی و جعل شود.
تنها راهکار صددرصد قطعی برای جلوگیری از ارسال و دریافت امواج در گوشیهای امروزی (که باتری آنها قابل جدا کردن نیست)، استفاده از تکنیکهای مسدودسازی فیزیکی یا «قفس فارادی» (Faraday Cage) است. کیفهای فارادی از لایههای فلزی خاصی (معمولاً مس یا نقره) ساخته شدهاند که امواج الکترومغناطیسی (RF) توانایی عبور از آنها را ندارند. قرار دادن گوشی درون این کیفها، ارتباط دستگاه را با تمامی شبکههای سلولی، وایفای، بلوتوث و GPS با قطعیت ریاضی به صفر میرساند. در این حالت، حتی اگر گوشی آلوده به بدافزار باشد یا با تکنیک خاموشی جعلی روشن مانده باشد، هیچ دادهای نمیتواند به بیرون درز کند. مشخصا استفاده از این روشها برای شهروندان عادی نیست.
با این وجود، اساسیترین قانون در امنیت عملیاتی (OpSec) در مناطق جنگی این است: «دستگاهی که حضور ندارد، ردیابی نمیشود». افرادی که نگران ردیابی فیزیکی هستند، در مواقع بحرانی به هیچ وجه تلفن هوشمند را با خود حمل نمیکنند. جا گذاشتن فیزیکی دستگاه یا استفاده از تلفنهای ساده که فاقد سیستمعامل پیچیده و GPS هستند، موثرترین دیوار دفاعی در برابر جاسوسی سایبری است.
روانشناسی جنگ اطلاعاتی: مدیریت پارانویا در عصر شفافیت دیجیتال
بحث درباره تکنولوژیهای ردیابی و جاسوسی سایبری، تاثیرات عمیقی بر روان انسانها دارد. در زمان جنگ، دستگاههای اطلاعاتی نه تنها به دنبال جمعآوری داده هستند، بلکه از ترس ناشی از همین تکنولوژیها بهعنوان یک سلاح روانی استفاده میکنند. آگاهی شهروندان از قدرت نرمافزارها و قابلیتهای ردیابی، در صورتی که مدیریت نشود، به یک پارانویای فلجکننده و «اضافهبار شناختی» منجر میگردد که انسجام اجتماعی را از بین میبرد.
در شرایط بحرانی، مغز انسان در تحلیل ریسک دچار خطا میشود و تفاوتی میان «نظارت انبوه» (Mass Surveillance) و «جاسوسی هدفمند» (Targeted Espionage) قائل نمیگردد. واقعیت این است که استفاده از تسلیحات سایبری گرانقیمت مانند پگاسوس یا تکنیکهای پیچیده شنود محیطی، به دلیل هزینههای گزاف و ریسک لو رفتن بدافزار، تنها برای اهداف بسیار باارزش (نظامیان ردهبالا، سیاستمداران و فعالان خاص) استفاده میشود. برای عموم شهروندان عادی، رعایت بهداشت سایبری اولیه (عدم کلیک روی لینکهای ناشناس، دانلود نکردن اپلیکیشنهای غیررسمی و خاموش کردن لوکیشن در مواقع غیرضروری) برای حفظ حریم خصوصی کفایت میکند.
جمعبندی
تلفنهای هوشمند، شمشیرهای دولبه دوران مدرن هستند؛ ابزارهایی که از یک سو حیاتیترین مسیر ارتباطی ما در بحرانها بهشمار میروند و از سوی دیگر، میتوانند به عنوان چراغهایی روشن، موقعیت و اطلاعات ما را گزارش دهند. بررسی نشان میدهد که خاموش کردن ظاهری گوشیهای امروزی، لزوماً به معنای انزوای کامل الکترومغناطیسی آنها نیست و تکنیکهایی مانند «خاموشی جعلی» و مثلثسازی دکلها، ردیابی را حتی در شرایط غیرمنتظره ممکن میسازند.
با این حال، در اتمسفر ملتهب یک جامعه درگیر تنش و جنگ، غلبه ترس بر منطق بزرگترین آسیب را به همراه دارد. راه مقابله با تهدیدات سایبری و شنود الکترونیک، پناه بردن به افسانههای بیاساس نیست، بلکه تکیه بر راهکارهای فیزیکی اثباتشده ارتقای امنیت عملیاتی شخصی و در نهایت، رها کردن هوشمندانه ابزارهای دیجیتال در مواقع حساس است. در عصر نبردهای نامرئی سایبری، آگاهی و دانش فنی، مستحکمترین زره برای محافظت از جان و روان انسانهاست.


برای گفتگو با کاربران ثبت نام کنید یا وارد حساب کاربری خود شوید.


خیلی عالی بود. ممنون 🙏🩶🤍
چه عجب!! از سایت های غرب زده مثل شما بعیده همچین پستی.
همون روز شمار قطع اینترنت رو بزارید عوام بیان زیرش ناله سر بدند. شما رو چه امنیت سایبری! حکمرانی سایبری!
حتی با وجود اینترنت پرو و سیمکارت سفید هم همینو میگی؟ یعنی عقلت انقدر دست یکی دیگست که خودت نمیتونی به مسخره بودن این موضوع پی ببری؟ دلقک
حالا تو کی هستی که به خودت اجازه میدی به مردم بگی عوام ؟!
اونی هم که ناله میکنه امثال تو هستن که سال ها ناله تون رو دیدیم و میبینیم !
مردم حقشون رو طلب میکنن ، اینو روزی چند بار با خودت تکرار کن تا یادت نره ! از هیچ تکنولوژی هم استفاده نکن و برگرد به غار که بهش تعلق داری
عزیزم، حداقل غرب و غرب زده و غرب زاده یک چیزی دارن به نام freedome. شما راحت اینجا کامنت میزاری و تایید میشه، ولی من فقط به خاطر مخالفت با اینترانت ( شبکه داخلی ) بدون اشاره و توهین به شخص و مسئول خاصی در سایت های داخلی کامنتم تایید نشد که هیچ اکانتم هم قفل شد
اگه زندگی معمولی خواستن غرب زدگیه، بزار غرب زده باشم
شما چرا اینجایی برادر؟
تکنولوژی از غرب شروع شده ؛ گناهه نزدیکش شدن.تو هم غربزده میشی زیاد بمونیااا...؛ حالا از ما گفتن.خود دانی.
اگه شارژ باتری گوشی تموم بشه و گوشی خاموش بشه چی؟ آیا باز هم قابل ردیابی هست؟
همینکه گوشی خاموش میکنی و تنظیم ساعت به هم نمیخوره
یعنی همیشه قسمتی از باتری حتی در حالت خاموش استفاده میشه
سلام.لطفا در مورد ردیابی استارلینک هم مطلب بزارید.واقعا امکان پذیر هست؟
کانون بی اعتمادی من یچی دیگس.....
«روشن کردن این حالت تنها ارسال سیگنال از سوی گوشی را متوقف میکند، اما گیرندههای دستگاه (مانند GPS) همچنان میتوانند فعال باشند و لوکیشن را در حافظه ذخیره کنند تا به محض اتصال مجدد به شبکه، آن را مخابره نمایند.»
من در مطلبی خوانده بودم که گروه های قاچاق مواد مخدر در اسپانیا برای تأمین امنیت از گوشی های گوگل پیکسل و سیستم عامل گرافن او اس (که ادوارد اسنودن هم پیشنهادش رو داده) استفاده میکنن و علاوه بر این قطعاتی مثل جیپیاس، میکروفن و دوربین رو هم خارج میکنن تا از ردیابی شدنشون جلوگیری بشه.
این روش تا جایی مؤثر بوده که یکی از مقامات پلیس کاتالونیا گفته بود که هروقت گوشی گوگل پیکسل میبینه، شک میکنه که متعلق به قاچاقچی های مواد مخدر باشه.
در مورد شنود مکالمات روزمره هم یه تجربه جالب بگم. یه بار باتری ماشین خراب شده بود، من رفتم یه باتری بخرم براش. اون روز یادمه حتی پول رو کارت به کارت هم نکردم و تمامش رو نقدی دادم. شبش که داشتم تو اکسپلور اینستاگرام میچرخیدم، همون اولش بهم دقیقا همون مدل باتریای که خریدم رو نشون داد. درحالیکه تا قبل از اون حتی یه باتری قلمی هم تو اکسپلور بهم پیشنهاد داده نشده بود 😂😂
#توهم_توطئه
حالا من این مواردی که شما گفتید رو کاری ندارم، اما اسنپ حتی در زمانی که اپلیکیشن رو خاموش هم میکنیم، ما رو ردیابی میکنه. مثلا اپ رو خاموش کردیم و از نقطه A رفتیم به B. به نقطه B که میرسیم دقیقا نقطه B رو نشون میده.
بنده فکرمیکنم این پروژه فیلترنت (اینترنت طبقاتی)هم شکست میشه چون همیشه خورده و همین فیلترنت(اینترنت طبقاتی)نمیتونه دوام زیادی داشته باشه چون ما کشوری هستیم از اولش به اینترنت دسترسی داشتیم بعد کم کم محدود شدیم و... که برای این نوع محدودیت توی این دوره و زمونه دیگه دیره و به خاطر کاهش فروش ها و تراکنش ها و نابودی کسب و کار ها این موضوع اینترنت فیلترنت (اینترنت طبقاتی) به خود جامعه و مردم صدمه میزنه که همینم باعث شکست اینو نوع محدودیت ها خواهد شد و ممنونم از دیجیاتو که مارو توی این وضعیت تنها نگذاشتن
عزیز آخرین میخ اینترنت طبقاتی و پرو هم کوبیده شد، با اینترنت بین الملل برای قشر عادی باید خداحافظی کرد، به خاطرات پیوست
خیلی عالی استفاده کردیم.
اما بنظرم در شرایطی که حداقل حقوق شهروندی و حریم خصوصی افراد رعایت نمیشه نه صرفا این زمان، بلکه از قبل از جنگ محدودیت ها و اجبار به نوع اتصال به اینترنت چه از طریق وی پی ان و یا اینترنت های که از طریق رانت توزیع میشه معنایی نداره.
برای من همیشه سوال بوده و هست و شاید نیاز دارن به یک پاسخ
برای مثال سرویس جیمیل من از طریق گوشی موبایل :
از طریق آپدیت خود اپ استور گوگل یک بار با یک شماره نسخه برای مثال ۴۵.۶۵.۴مثلا، آپدیت میشد و خب تموم.
اما به دلیل اینکه برای آپدیت یکسری نرم افزار های ایرانی نیاز به نصب برنامه بازار داشتم آپدیت همون برنامه جیمیل شاید در طول هفته چندین بار با شماره نسخه های جدید آپدیت میشد در صورتی که خود گوگل تو اپ استور خودش نرم افزار خودش رو یک بار آپدیت کرده بود تموم شده بود .
اما چطور بازار در این فاصله چندین بار اعلان آپدیت نرم افزار جیمیل من رو میداد.
خیلی برای من سوال و حداقل نیاز به یک پاسخ تخصصی داره که آیا امکانش هست این دستکاری صورت بگیره .
البته انقدر باهوش نمیبینم این جماعت رو اما خب برام سواله.
یا اگر دستکاری میشده این نسخه زمانی که آپدیت از طریق گوگل انجام می شد ارور مغایرت برنامه نمی داد.
🙁😶🌫️
اینترنت آزاد برای همه
به دور از شایعه و... باشه همین الان در حاضر کامنت میزارم وارد کروم شدم ارور no internet connection نمیگیرم ولی هنوزم ی سری سایتها مثل ویکیپدیا باز نمیشن
خبر خوب نیست ولی از دست این ارور راحت شدم.. واسه شماهم همین شد؟
اره ارور خیلی رو مخ بود
فکر کنم دلیل اصلی وصل کردن گوگل مال این بود که no internet connection بالای کروم و علامت ! کنار وای فای از بین بره و نگه connected without internet (البته رو لینوکس هنوز علامت ! هستش)
No internet connection خسته شده احتمالا مهاجرت کرده
چند روزه برار
سلام. میدونم که شبم کامنت میخونید و تایید میکنید. خواستم بگم سیتنا یه خبر تلخ گذاشته همین الان :)
کاش بررسی کنید که اگر واقعیه خبر کار کنید برامون ازش🥲
از چیزی که میگن بدتر هم هست. همین سایت هایی که به اصطلاح باز کردن هم به شدت محدوده و ترافیک رو از رو دیتاسنتر داخلی رد میکنن برای همین هم اینقدر محدود و ناقص باز میشن. همین آب باریکه رو هم برای این گذاشتن که با این همه رانت و هزینه یه سرچ انجین نتونستن درست کنن و در زمینه برنامه نویسی هنوز وابستگی شدید وجود داره. خلاصه بگم همون چیزی که تو تک تاک این هفته درباره اش گفتن داره مو به مو اجرا میشه.
متاسفانه «مردم» ما هم اصلا تمایلی به آگاه شدن از قضیه ندارن و هر چی میگی میگن نه تو میخوای مردم رو ناامید کنی انگار امیدواری و ناامیدی برای کسی اهمیت داره.
چه خبری ؟
سلام؛ یه سوالی ذهنم رو درگیر کرده.
بالاخره مسئله قطعی اینترنت در امنیت اطلاعات تأثیرگذار هست یا نه؟ آیا این قطعی باعث میشه عملکرد شنود و دستکاری توسط جاسوس های هکر رو متوقف کنه، یا نه؟
آیا هکر بدون اینکه هدف مورد نظرش به اینترنت متصل باشد میتواند نسبت به دستبرد و هک اطلاعات آن هدف اقدام کند؟
ممنون میشم پاسخ بدید.
منظور از هکر توی جملهتون نمیدونم کی هست اما مطابق با اسنادی که اسنودن در سال ۲۰۱۳ منتشر کرد، شنود داده شامل کلیه مکالمات تلفنی، پیامکها و ارسال اونها به NSA هم میشه. یعنی کلیه تلفنهای موجود در منازل، مکالمات و پیامکهایی که بین گوشیها رد و بدل میشه حتی بدون دسترسی به اینترنت قابلیت ارسال به خارج رو دارند. اما اگر منظورتون از هکر شخصی هست که با استفاده از بدافزار های آماده و اجرای یک فرایند سمت کلاینت در دیوایس شما بخواد اقدام به سرقت داده کنه خیر، بدون اینترنت، تقریباً در تمام موارد امکانش رو نداره.
جدا سازی شبکه از اینترنت صرفا سطح حمله رو محدود تر می کنه اما تضمین صد در صدی نمیده. استاکس نت به شبکه ای بسیار کوچک و محدود نفوذ کرد که تماما از اینترنت جدا شده بود. پس اینکه میگن اگه اینترنت قطع باشه دیگه به هیچ عنوان نفوذی اتفاق نمیفته، دروغ محضه. یعنی اگه اراده اش وجود داشته باشه، شبکه هایی که از اینترنت جدا شدن و اصطلاحا بهشون air gapped گفته میشه هم قابل نفوذن.
قطعی اینترنت و بهانه امنیت ، دروغی بیش نیست.
اینها از تاثیرات فضای مجازی روی مردم ترس دارن و میخوان اتصال به اینترنت رو گزینشی کنن.
همین فردا هم یه سهمیه جانبازی جفت و جور میکنن که جانبازا بتونن کانفیک بفروشن و از مردم عادی درآمد داشته باشن، که در خلل این رانت هزینه برای مردم بتراشند.
عزیزم مثال هک شدن بانک ها مثالی بود که می تونی روش تکیه کنی. بانک به طور عمومی همساختار ارتباط با خارج کشور رو نداره. حالا تصور کن چه اینترنت قطع باشه چهنباشه، هکش می کنن. این یعنی تاثیر خاصی نداره.
دقیقا و باز هم یه نشونه از چندین نشونه شکست اینترنت طبقاتی
با تشکر از شما خانم عیسی پور
-----------------------------------------
*برنامه نویسی در ایران ؟ سنگ اندازی تا کجا ؟ *
تا کنون سه مرتبه دسترسی مردم به اینترنت قطع شد
اما در این قطعی آخر ۶۰٪ کسب و کار ها نابود شدند
که بین آنها شرکت های بزرگ هم میتوان دید
گروه های کوچک و تازه تاسیس دیگر جای خود دارند.
برنامه نویسی در ایران از ابتدا اشتباه بوده
قبل از فیلترینگ که برنامه نویسان دیده نمیشدند
در زمان فیلترینگ دسترسی به ابزار ها محدود شد
و در این قطعی های اخیر سه ضربه به این جامعه
وارد شد.
حالا با اضافه کردن چند سایت به وایت لیست
منت بزرگی بر سر ما گذاشتن .
_____________________
محمد امین مطلبی
نویسنده آینده تکنولوژی
ما ازینور برنامه های داخلی رو حذف میکنیم که شنود نشیم
اینا هم ازینور برنامه های خارجی رو حذف میکنن که شنود نشن
دوستان یک توضیح کوچیک بدم، بعنوان شخصی که تو دوره ی نظام وظیفه دوره کد مخابرات گذرونده و...
بله ؛ گوشیها بعد درآوردن سیمکارت هم قابل شنودن، تنها راه مطمئن جدا کردن باتری بود که امروز ممکن نیست.خاموش کردن کمک میکنه اما از بین نمیبره مشکل رو. همونطوری که گفتن قفس فارادی بهترین راهه،که ساختش هم سخت نیست و میشه تو خونه هم ساخت،« بعضی کیفها و... ضد سرقت اطلاعاتم همون قفس فارادین بنوعی»در صورت نبود، داخل پارچه و بعد نایلون ضخیم «زیپ کیپ ضخیم» گذاشتن هم کمک میکنه. اما محل آخرین اتصال رو عوض نمیکنه طبیعتا...
فقط این توضیح رو هم بدم که اینکار نمیتونه برای همه یا تعداد زیادی همزمان انجام بشه؛ پس موردی برای نگرانی عموم نیست.
اینمورد در مورد افرادیه که یا نظارت هست روشون ؛ یا هدف قرار گرفتن.یا تو مکانهای حساس مشغولن.
پس لازم نیست همه از فردا گوشیمونو خاک کنیم تو حیاط موقع استفاده نکردن :)
از اون حرفا بودا!
هیچ گوشی ای بدون سیم کارت توسط دکل های مخابراتی قابل شنود نیست مگر اینکه چیپست دیگه ای توش نصب شده باشه که نقش سیم کارت رو ایفاء کنه.
حتما دوست عزیز :)
من در مورد مخابرات حرف نمیزنم. اما باز آدم موجود آزادیه.
وقتی به وجود یا عدم وجود سیم کارت اشاره می کنی، یعنی فقط به شنود از طریق بستر شبکه های مخابراتی اشاره داری. وگرنه سیگنال دیوایس مورد نظر که بالفرض خاموش هم هست، قراره توسط چه بستری انتقال داده بشه؟
در جواب کامنت ظاهرا اینجا....
من خل رو ببین که فکر میکردم وظیفه قفس فارادی اینه که محدود کنه امواج رو؛ نگو این وظیفه ی سیمکارت بوده :)))
سیمکارت فقط یک وسیله س برای اتصال به شبکه ی مخابراتی.هر بدافزاری میتونه بدون سیمکارتم تو گوشیتون اطلاعات جمع کنه برای ارسال ؛ و با گرفتن دسترسی روت به تمام سخت افزار دسترسی کامل داشته باشه اینها ویروسای عادین نه سخت افزارای اطلاعاتی.بحث اونها جداست و عرض کردم من رشته ی تخصصیم نیست که بتونم توضیح بدم نحوه ی کار دستگاهی در این سطح رو.گذروندن دوره ی مخابرات از کسی جیمز باند نمیسازه؛ فقط یادش میده چیزهای ابتدائی رو در مورد اطلاعات و جنگای اطلاعاتی و فکر کنم هر سال صدها نفر میگذروننشون؛و تکنولوژی ماورایی-یی بهشون نشون داده نمیشه.
یک سرچ ساده بجای این همه بحث در مورد برای مثال پگاسوس میتونست جوابتون باشه؛اگه واقعا دنبال جوابید.و قطعا دهها دستگاه ازین نوع استفاده میشه توسط دولتهای مختلف.
بعد خودتون انتخاب کنید که جواب میخواین، یا محق بودن.
امیدوارم این مشکل رو حل کنه بالکل :)
شب و روزت خوش برادر 👋
توضیح دوباره :) دوست من واژه ی شنود کامنت اصلی منظور شنیدن مکالمه ی تلفنی نیست.یک کلمه س که بعنوان جاسوسی از طریق موبایل و... استفاده شده«چون خلاصه تر و راحتتره».نمیدونم چرا حس میکنم کل بحث دلیلش این کلمه س.طبیعتا بدون سیمکارت امکان مکالمه در بستر مخابراتی وجود نداره که بشه شنیدش یا نه.مگر مکالمه در بستر اینترنت که اون هم قابل دسترسیه.اما اگر مشکل این نیست؛ نبود سیمکارت نمیتونه جلوی چیزی رو بگیره؛در بهترین حالت میتونه به تاخیر بندازه ارسالش رو«این فکت غلطی نیست، حتی اگر شما غلط درنظر بگیدش»؛
امضا : از طرف یکنفر که انگاری حس میکنه جیمز بانده :)
ظاهرا اینجا امکان پاسخ بیشتر از 5 سطح وجود نداره. پس ناچارا اینو اینجا و در جواب به پاسخ هایی می نویسم که به همین پیام داده شده. یعنی این دو پیامی که با این عبارات شروع میشن:
"یا به امکان شنود ...."
"دوست دیجیاتویی اگر...."
پاسخ:
یه فکت غلط مطرح کردی و وقتی به بحث فنیش رسید و کم آوردی، زدی جاده خاکی و به جای دلیل آوردن طرف مقابلتو متهم به نشنیدن می کنی و برای فرار از پرداختن به جنبه فنی قضیه، مدعی میشی که جیمز باندی هستی که در یک دوره ی مخابرات سربازی نظام وظیفه ایران، تکنولوژی ماورائی ای رو مشاهده کردی که اونقدر محرمانه است که فقط یکی دو تا کشور می سازن اما بازم سربازِ نظام وظیفه ایران میتونه مشاهدش کنه!
توضیح فنی و ساده ی قضیه هم اینه که وقتی هیچ نوع موج رادیویی ای از یک دیوایس ساطع نمیشه، چیزی هم برای شنود وجود نداره.
دوست دیجیاتویی اگر نظرها اتومات نیست و دستیه؛تایید نکنید اصلا اینکامنت و کامنت قبلی رو. خودمم نمیدونم چرا دارم بحث میکنم، دارم مشخصات بیشتر از خودم میدم، تا قانع کردن شخصی که نمیخواد بشنوه و فکر میکنه هر کسی تو اینترنت میتونه نحوه کار یه دستگاه جاسوسی رو که فقط یکی دو کشور نمونه ش رو میسازن توضیح بده.کار عبث در عبث.
یا به امکان شنود، بدون اتصال به شبکه های مخابراتی اشاره دارم.
برادر من دارم میگم خودم شاهد شنود گوشی بدون سیمکارت بودم ، تو میگی چطوری و فنیشو توضیح بده؟!!!! من رو با سازنده اشتباه گرفتین انگار!!!
رشته ی من مکانیکه؛ الکترونیک نیست. اگر چطوری ساخته شدن سیستمهای جاسوسی رو میدونستم هم الان اینجا با شما در حال بحث نبودم.
حالا همونظور که بالا هم عرض کردم، نیازی به بحث نیست، شما خرافه در نظر بگیریدش.انسانها موجودات آزادین.
خیلی خوب بود این پست! این همه سایت تکنولوژی چنین مقاله ای یک جا منتشر نکرده بودند. تشکر
خیلی خوب بود